Programa renovado expande uso dos modelos Claude para testes em sistemas críticos
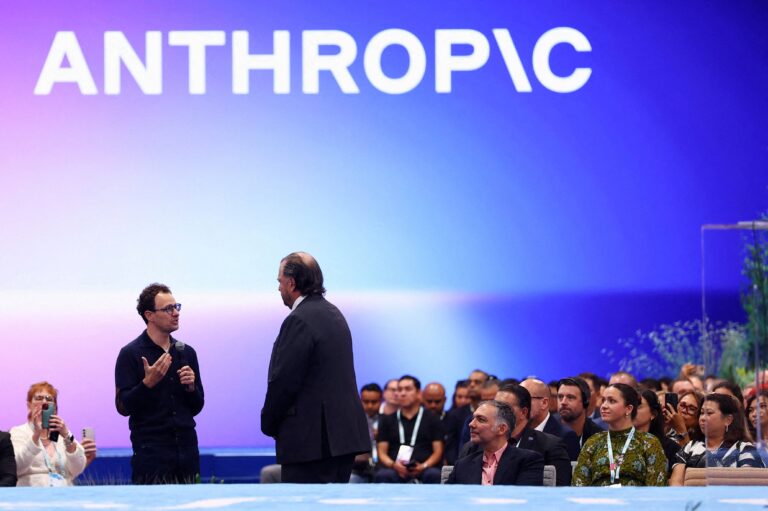
Anthropic expande programa que libera acesso a modelos avançados de IA para profissionais de segurança digital, visando identificar vulnerabilidades em softwares críticos.
A Anthropic anunciou a ampliação do seu Programa de Verificação Cibernética (CVP), que oferece acesso controlado a seus modelos avançados de inteligência artificial para profissionais de segurança digital. O programa, renovado nesta terça-feira, combina duas iniciativas anteriores: o Projeto Glasswing e o CVP original. O Glasswing disponibilizava o Claude Mythos, a família de modelos de maior capacidade da Anthropic, para organizações que protegem softwares críticos. Já o CVP original permitia acesso restrito aos modelos Claude Opus e Sonnet para equipes aprovadas.
Aumento do alcance e níveis de acesso
O novo programa conta com três níveis de acesso, cada um com requisitos de verificação e controles de segurança específicos. Todos oferecem acesso aos modelos Claude Opus 5.5, Sonnet 5.5, Mythos 5.1 e futuras versões:
- Nível “Defesa”: aberto a equipes de segurança, operadores de infraestrutura crítica, mantenedores de código aberto e pesquisadores com histórico de vulnerabilidades relatadas, voltado para atividades como resposta a incidentes e análise de malware.
- Nível “Red Team”: destinado a organizações que realizam testes de penetração autorizados e simulações de ataques.
- Nível “Specialized”: reservado a um grupo restrito de organizações autorizadas a testar sistemas críticos para a segurança, como redes de energia, sistemas de voo e infraestrutura financeira interbancária.
Os membros atuais do Glasswing serão avaliados em parceria com o governo dos EUA para migração ao nível Specialized.
Impacto e contexto
Entre abril e julho, parceiros do Projeto Glasswing identificaram pelo menos 129 mil vulnerabilidades confirmadas em softwares críticos, das quais mais de 33 mil foram classificadas como críticas ou de alta gravidade. A Anthropic estima que o número real de vulnerabilidades possa ser ao menos cinco vezes maior, dado que seus dados são baseados em uma amostra limitada de parceiros. A empresa também encontrou mais 5.500 vulnerabilidades em varreduras próprias entre abril e outubro.
O lançamento do Claude Mythos Preview em abril provocou preocupações sobre possíveis ataques via IA antes da proteção adequada dos softwares, reforçando a importância de programas como o CVP para fortalecer a segurança digital.